Consulenza professionale
ACC affianca PMI e organizzazioni nella progettazione, implementazione e mantenimento di sistemi di gestione ISO, GDPR e sicurezza delle informazioni. Dalla valutazione iniziale all'audit di certificazione.
Aree di intervento
Un percorso completo per ogni esigenza normativa, dalla prima valutazione alla certificazione e al mantenimento del sistema.
Progettazione e implementazione del Sistema di Gestione per la Qualità. Supporto completo dalla gap analysis all'audit di certificazione.
Verifica la tua conformità →Implementazione del Sistema di Gestione Ambientale. Analisi ambientale iniziale, obiettivi, programmi e documentazione operativa.
Inizia la valutazione →Salute e sicurezza sul lavoro. Risk assessment, DVR, procedure operative e sistema documentale per la gestione della SSL.
Valuta il tuo sistema SSL →Sicurezza delle informazioni secondo lo standard ISO/IEC 27001:2022. Risk analysis, SoA, piano di trattamento e supporto all'audit.
Richiedi una Gap Analysis →Analisi dei trattamenti, registro, privacy policy, modelli organizzativi GDPR, valutazioni DPIA e supporto documentale completo.
Richiedi un check-up privacy →Assunzione dell'incarico di Data Protection Officer. Supporto continuativo, monitoraggio conformità, formazione e interfaccia con l'Autorità Garante.
Valuta il servizio DPO →Gap Analysis rispetto alla Direttiva NIS 2, piano di adeguamento e cybersecurity assessment per aziende essenziali e importanti.
Scopri se sei coinvolto →Audit interni indipendenti per ISO 9001, 14001, 45001, 27001. Rilievi classificati, piano di azioni correttive e report esecutivo.
Richiedi un audit →Supporto periodico per mantenere il sistema di gestione aggiornato, efficace e pronto agli audit di sorveglianza e rinnovo.
Gestisci il sistema →Chi siamo
ACC è una società di consulenza specializzata in sistemi di gestione, audit, privacy e sicurezza delle informazioni. Operiamo al fianco di PMI, aziende strutturate e organizzazioni di diversi settori, offrendo un supporto operativo concreto e personalizzato.
Il nostro approccio non si ferma alla documentazione: affianchiamo il cliente in ogni fase, dalla gap analysis alla gestione del sistema, dalla preparazione all'audit fino al mantenimento della certificazione nel tempo.
Concreti: Analizziamo la conformità e definiamo un piano operativo realmente applicabile alla vostra organizzazione.
Tecnici e chiari: Parliamo di risk assessment, SoA e piani di trattamento con precisione, senza eccessi burocratici.
Orientati al cliente: Ogni percorso è adattato a dimensione, settore e processi specifici dell'organizzazione.
Perché sceglierci
L'esperienza ventennale, la specializzazione tecnica e un approccio orientato ai risultati reali.
Oltre 20 anni nel settore dei sistemi di gestione, audit e consulenza normativa. Conosciamo le sfide reali delle organizzazioni.
Prodociamo documentazione realmente utilizzabile: procedure, registri, checklist e report che il cliente usa ogni giorno, non solo per l'audit.
Consulenti qualificati in sistemi di gestione, auditor lead e specialisti di privacy, sicurezza delle informazioni e NIS 2.
Ogni percorso è calibrato sulla dimensione, il settore e i processi specifici del cliente. Nessun pacchetto rigido preconfezionato.
Non ci fermiamo alla certificazione. Offriamo supporto al mantenimento del sistema di gestione, agli audit periodici e agli aggiornamenti normativi.
Un solo interlocutore per ISO, GDPR, NIS 2, DPO esterno e cybersecurity. Visione integrata e coerente tra i diversi sistemi.
Settori serviti
L'esperienza trasversale ci permette di adattare ogni percorso consulenziale alle specificità del contesto aziendale.
Aggiornamenti
Aggiornamenti su normative, opportunità di finanziamento e novità per le organizzazioni.
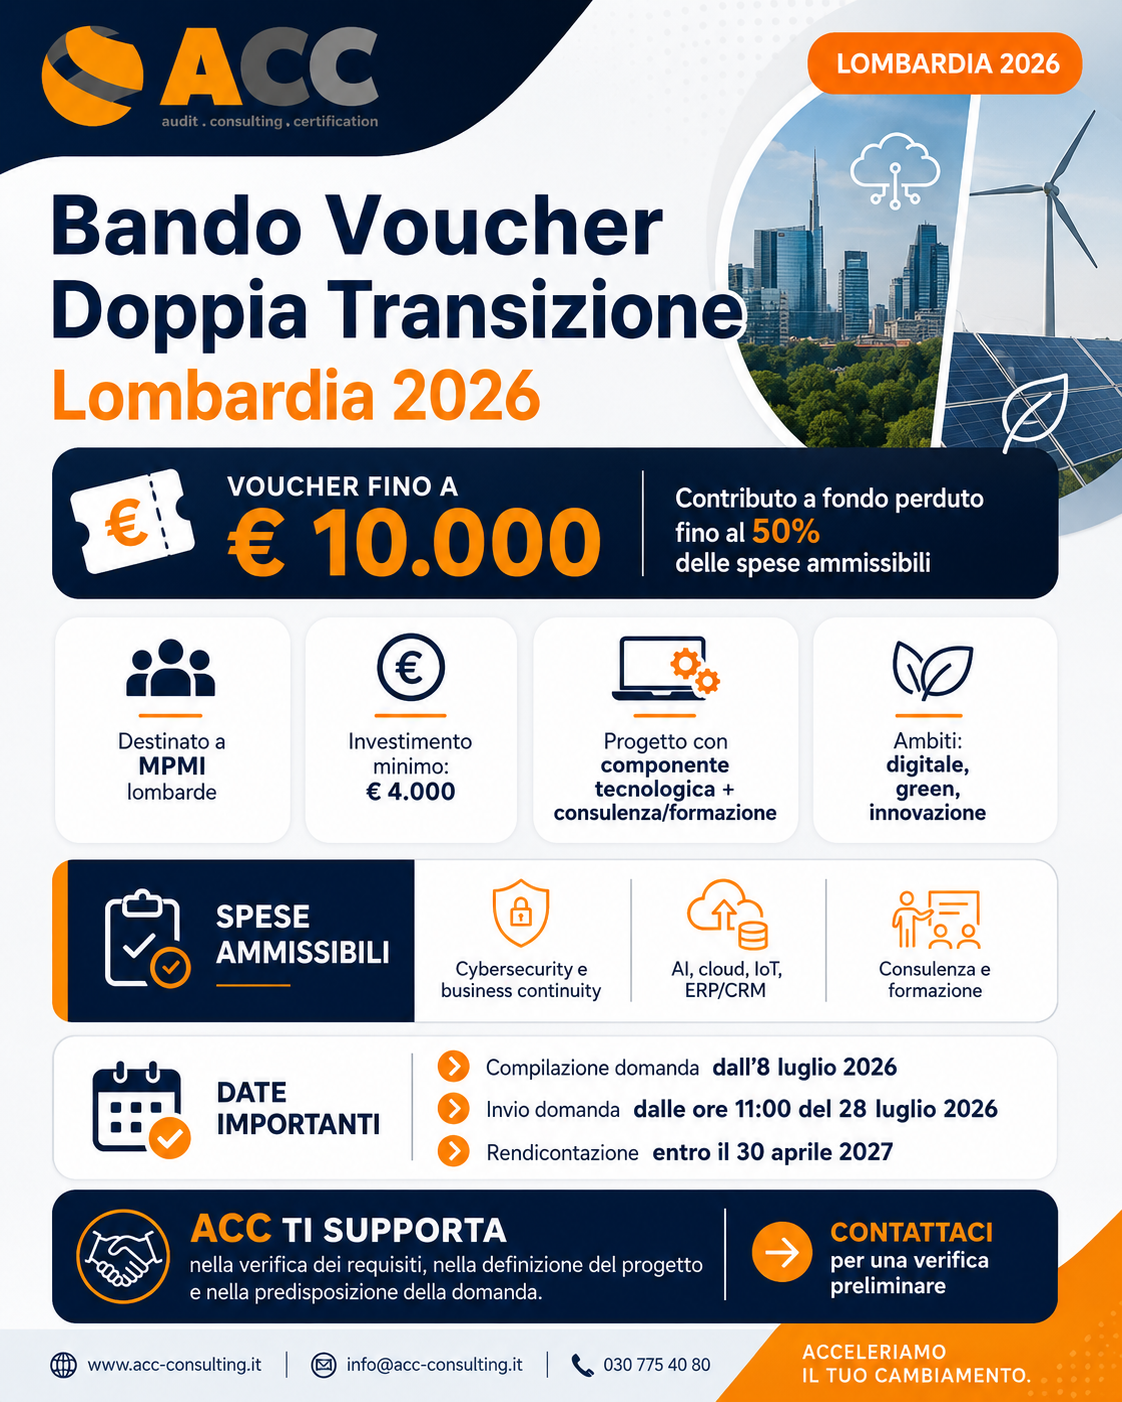
Regione Lombardia lancia i voucher per MPMI con contributi fino al 50% delle spese ammissibili in ambito digitale, green e innovazione. Scadenza invio domande: 28 luglio 2026.
Il recepimento italiano della Direttiva NIS 2 è in vigore. Le organizzazioni rientranti negli ambiti "essenziali" e "importanti" devono avviare il percorso di adeguamento.
Le organizzazioni con certificazione ISO 27001:2013 dovevano completare la transizione alla versione 2022. Verifica lo stato della tua certificazione con un audit di conformità.
Dal 2 agosto 2026 si applicano le disposizioni sui sistemi AI ad alto rischio. Obblighi, scadenze e come prepararsi.
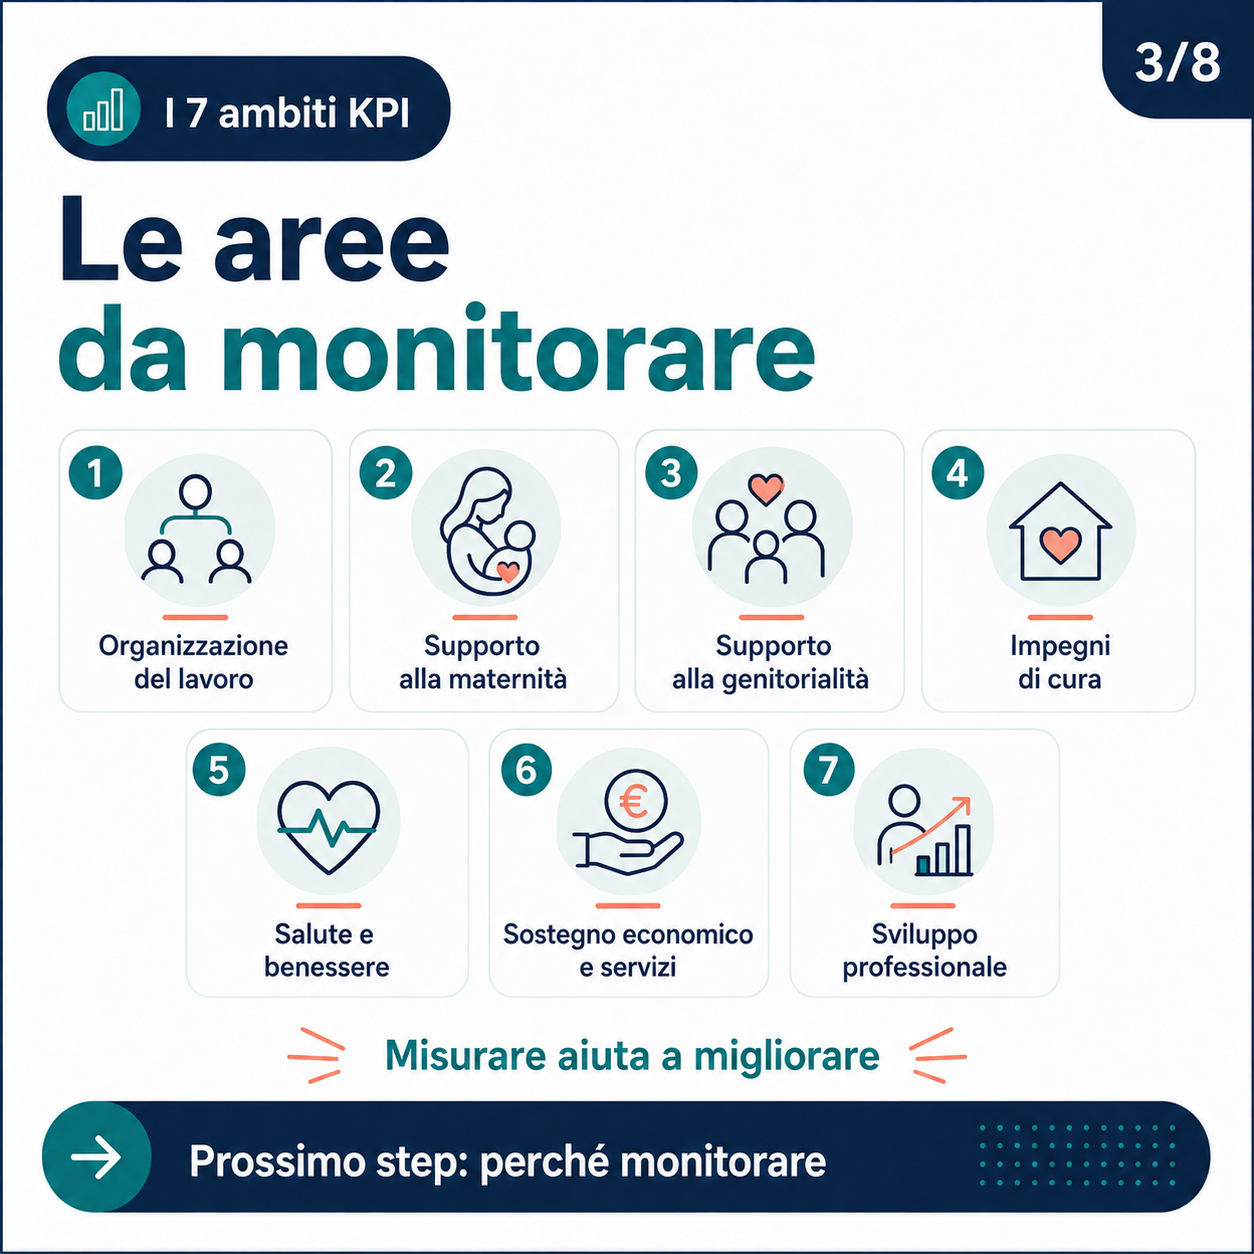
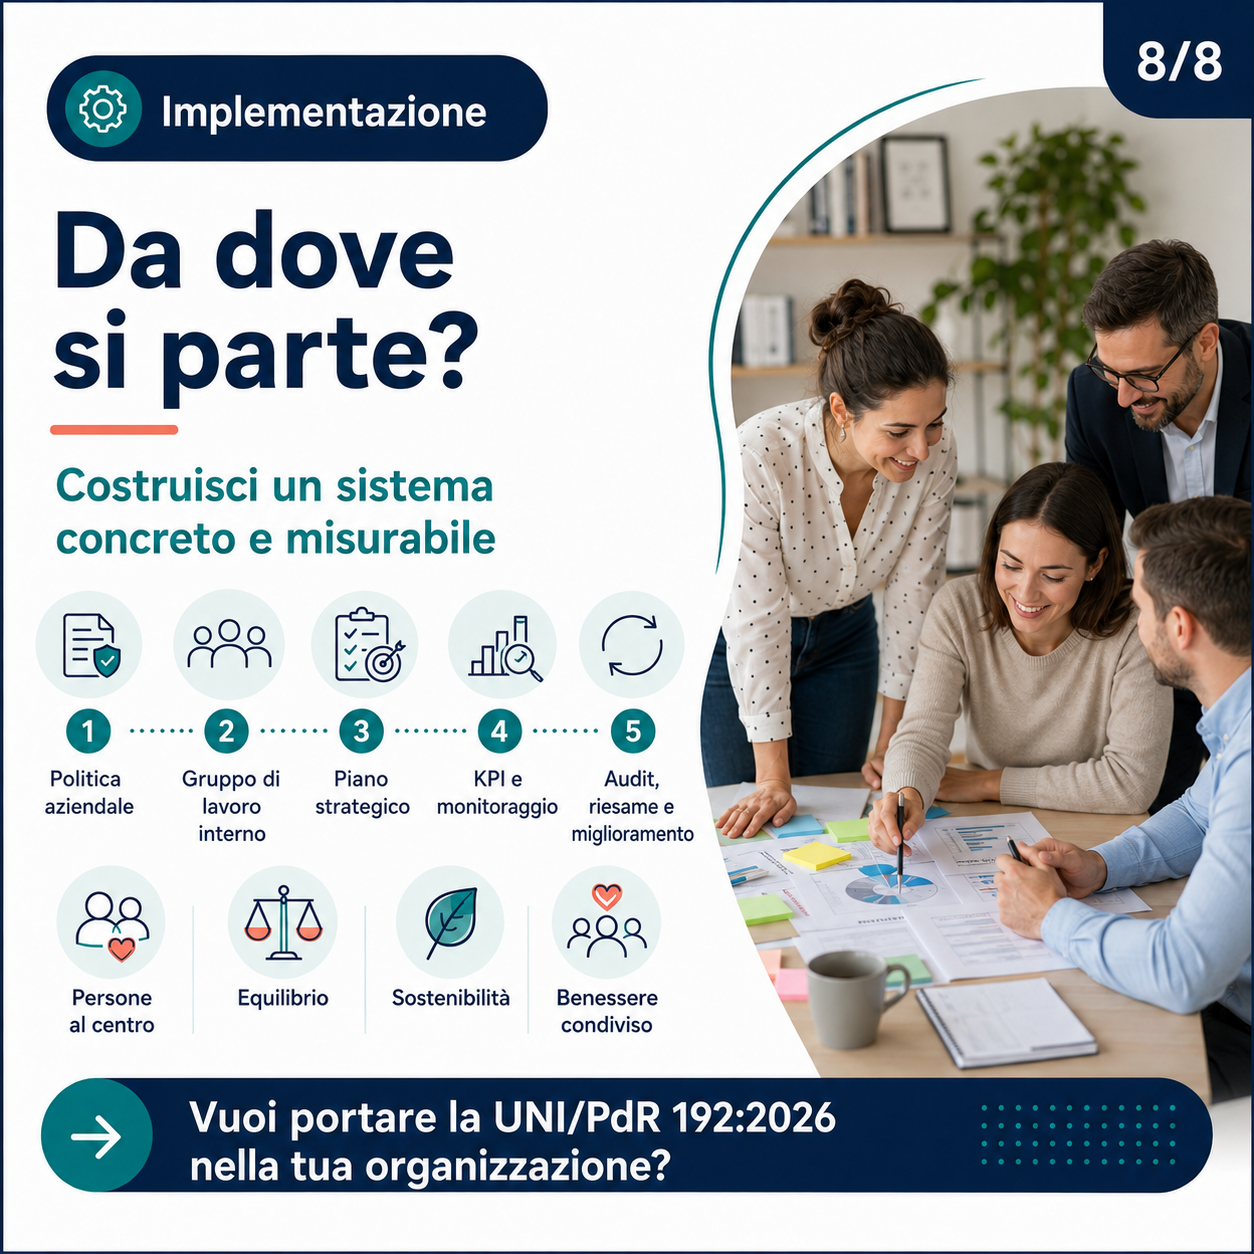
La nuova prassi di riferimento UNI definisce un sistema di gestione per il benessere delle famiglie nelle organizzazioni. Scopri i 7 ambiti KPI, le misure di flessibilità e come implementarla.
FAQ
Le risposte alle domande più comuni su certificazioni, audit e servizi ACC.
Contatti
Scrivici per una valutazione iniziale senza impegno. Analizzeremo la tua situazione e ti indicheremo il percorso più adatto alla tua organizzazione.
Accesso diretto
Accedi ai gestionali e alle piattaforme ACC direttamente da qui.